La tecnología Bluetooth tiene un grave fallo de seguridad desde 2014
Los dispositivos con Bluetooth posteriores a 2014 tienen una vulnerabilidad que los hace hackeables. El problema radica en su arquitectura, no en su hardware o software, lo implica que el problema es común en millones de dispositivos, sin importar su marca o sistema operativo. La debilidad permitiría a los atacantes instalar una clave de sesión de baja seguridad para reutilizarla posteriormente y extraer datos.
El descubrimiento de la vulnerabilidad es mérito de los investigaciones de Eurocom. Han elaborado 6 ataques distintos que pueden infiltrarse en dispositivos Bluetooth a través de la clave de sesión. “El atacante primero instala una clave de sesión débil, luego dedica algún tiempo a forzarla y la reutiliza para hacerse pasar por una víctima o implementar un ataque de intermediario en sesiones posteriores y descifrar datos de sesiones anteriores” explica el investigador Daniele Antonioli.
BLUFFS es el nombre que se le ha dado a este tipo de ataques. Su funcionamiento no es solo teórico, sino que ya se ha probado en 18 dispositivos Bluetooth diferentes, que emplean chips distintos. Estos van desde móviles hasta ordenadores, ya que el fallo de seguridad se encuentra presente en todas las versiones de Bluetooth desde 2014, de la 4.2 hasta la 5.4.
Para que un dispositivo sea hackeado mediante Bluetooth, el atacante debe situarse aproximadamente a una distancia máxima de 10 metros, que es el radio operativo de esta conexión. Ello no quita de que trate de una debilidad grave que pueda ser aprovechada por criminales. De todos modos, con o sin este ataque, no resulta recomendable mantener encendido el Bluetooth en lugares públicos, si no lo estás usando.
Afortunadamente, Eurocom también ha desarrollado un parche para la vulnerabilidad. “Diseñamos una función de derivación de claves de sesión Bluetooth compatible con versiones anteriores que se basa en una derivación de claves nueva, autenticada y mutua. Nuestra función detiene los seis ataques BLUFFS y aborda sus causas fundamentales a nivel de protocolo” informó Antonioli.
Esta ya se ha presentado al Bluetooth Special Interest Group, organización que vigila el desarrollo del Bluetooth. Eurocom también ha informado a los colosos, como Google, Qualcomm o Apple, cuyos todos dispositivos actuales corren peligro, para que implementen soluciones en aquellos aparatos afectados.
Con información de: La Vanguardia
CD/NR
Notas del día:
Nov 10, 2026 / 07:16
¿El multiorgasmo es algo excepcional?
Nov 10, 2026 / 07:00
Nov 10, 2026 / 05:40
Día Internacional de la Contabilidad: la profesión que organiza las finanzas y fortalece la economía
Nov 10, 2026 / 04:30
Día Mundial de la Ciencia para la Paz y el Desarrollo
Nov 09, 2026 / 22:06
Detienen a panadero por presunto abuso sexual contra una menor en Papantla
Nov 09, 2026 / 21:57
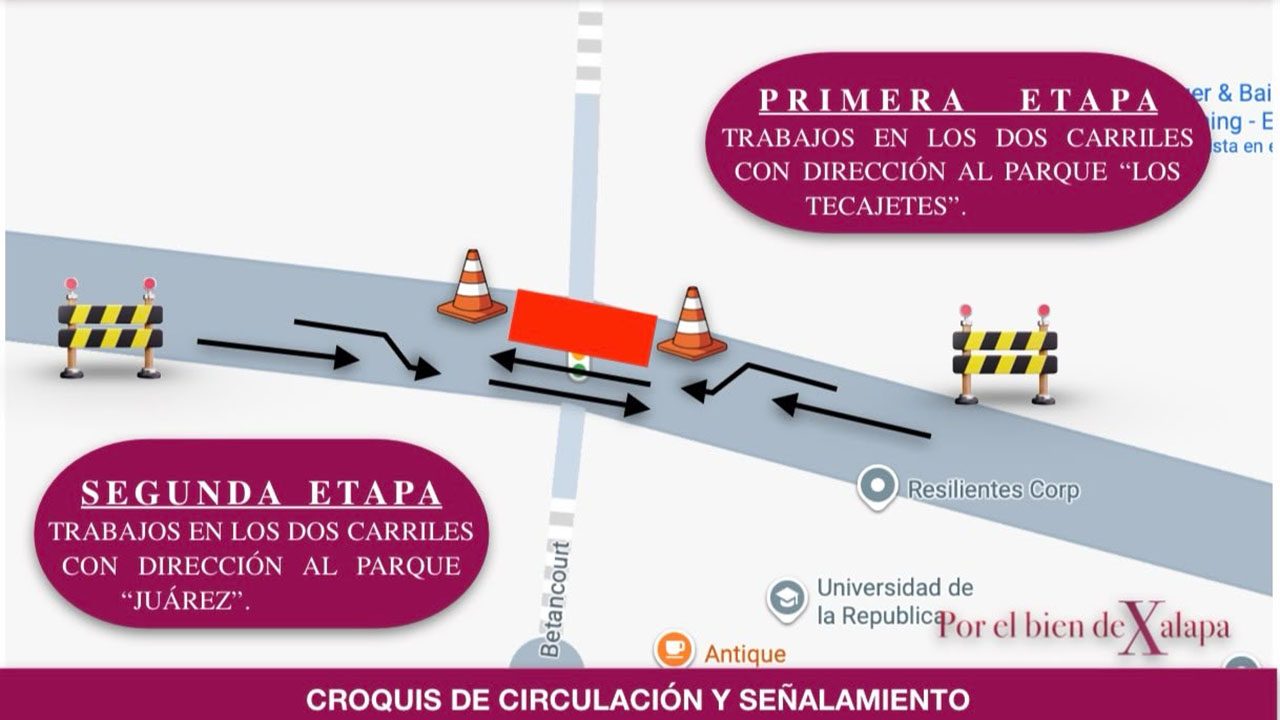
Este martes inician trabajos de reposición de losas de concreto en Ávila Camacho
Nov 09, 2026 / 21:44
Nov 09, 2026 / 21:00
Plantón de protesta, para exigir justicia para estudiante y modelo Danna Itzel en Xalapa
Nov 09, 2026 / 19:23
Supervisa Ayuntamiento de Xalapa que bares y cantinas cumplan con la normatividad
Nov 09, 2026 / 18:22
Nov 09, 2026 / 18:00
Maldita Vecindad, Susana Zabaleta y Olivia Gorra destacan en la cartelera de “Puerto de Raíces”
Nov 09, 2026 / 17:23